Один ЦОД, одна точка отказа: что дроны, ИИ-атаки и сбой Яндекса говорят о рисках централизации
В воскресенье, 11 октября, в Алматы и других городах Казахстана нельзя было вызвать Яндекс Такси, а курьеры остались без заказов. В Яндекс Go сообщили, что сервисы временно недоступны, и назвать сроки восстановления не смогли. В то же утро не работало такси в Ташкенте, перебои были в Кыргызстане. Причина находилась за тысячи километров, в России: там после атак беспилотников пострадали дата-центры Яндекса.
При этом компания напомнила, что персональные данные казахстанских пользователей хранятся на серверах в Казахстане. Данные были дома, а сервис всё равно лёг. По словам Яндекса, «технические неполадки в одном из компонентов могут влиять на доступность сервисов в нескольких странах».
За последний год это уже не первая такая история. В Южной Корее пожар в одном государственном ЦОД остановил 647 госсервисов. На Ближнем Востоке дроны вывели из строя три дата-центра AWS, и часть данных в Бахрейне так и не удалось вернуть. А ИИ-агенты уже сами ведут кибератаки, и людям остаётся только присматривать за ними.
У всех этих случаев одна природа: когда многое держится на одной точке, её потеря бьёт по всем сразу. Ниже разбираем, что именно произошло, почему Европа переводит государственную связь на федеративные системы и что из этого стоит взять Казахстану.
Когда удобство стало риском
Десять лет подряд складывать всё в несколько больших дата-центров было разумно. Так дешевле, проще в администрировании, а мощности получаются такие, какие одна компания сама не построит. Но чем больше людей опирается на одну площадку, тем больнее её падение.
И в последние годы у этой модели появились новые проблемы. Дата-центры стали военными целями: инфраструктура, на которой работают банки, госуслуги и связь, попадает под дроны наравне с электростанциями. Атакующие получили ИИ, и небольшая группа теперь способна одновременно искать слабые места в десятках организаций. А зависимости стали почти невидимыми: компания часто не знает, что её мессенджер, CRM и платёжный сервис работают в одном регионе одного провайдера. Узнаёт она об этом в тот день, когда провайдер падает.
Резервная копия в том же здании или у того же провайдера от всего этого не спасает.
Огонь, дроны и кабели
Чтобы остановить цифровой сервис, его не обязательно взламывать. Достаточно оставить серверы без питания, охлаждения или связи. Вот как это выглядело в последние годы.
| Когда | Что произошло | Чем закончилось |
|---|---|---|
| Март 2026 | Дроны ударили по двум ЦОД AWS в ОАЭ и одному в Бахрейне | Долгие сбои облачных сервисов. В сентябре AWS признала, что данные, хранившиеся только в Бахрейне, вернуть не получится |
| Сентябрь 2025 | В государственном ЦОД NIRS в Тэджоне (Южная Корея) загорелись литий-ионные батареи | Остановлены 647 госсервисов, уничтожены 96 систем. Хранилище чиновников на 858 ТБ не имело резервной копии |
| Сентябрь 2025 | В Красном море оборвались несколько подводных кабелей | Выросли задержки Microsoft Azure между Азией и Европой, интернет сбоил в Азии и на Ближнем Востоке |
| Октябрь 2022 | Пожар в ЦОД SK C&C в Пангё (Южная Корея) | На несколько часов легли KakaoTalk (около 53 млн пользователей) и часть сервисов Naver |
Резерв во всех этих случаях был, только не там, где понадобился. В Корее около 40% из 1600 государственных систем работали на одной площадке без зеркала, и восстановление растянулось на недели. Данные в Бахрейне сохранили только те клиенты AWS, кто заранее держал копии в других регионах.
ИИ на стороне атакующих
В середине сентября 2025 года компания Anthropic обнаружила кампанию кибершпионажа, в которой большую часть работы делал ИИ-агент. Он сам искал уязвимости, писал эксплойты и собирал пароли. По оценке компании, на агента пришлось 80–90% тактических действий, люди подключались только в ключевые моменты. Под прицелом были около 30 организаций, от технологических корпораций и банков до госорганов, и в нескольких случаях взлом удался.
Для централизованных систем это плохая новость. Найти вход в крупного провайдера стало дешевле и быстрее, а выигрыш остался прежним: доступ сразу ко всем его клиентам. Агент работает круглосуточно и по многим целям сразу, поэтому защита, привыкшая к человеческому темпу, замечает атаку позже. А главной мишенью становятся точки управления: учётные записи администраторов, облачные консоли, единые системы входа. Чем больше на них завязано, тем дороже обходится одна утечка.
Защита тоже пользуется ИИ, и это помогает. Но если вся система держится на одной точке, одной удачной атаки по-прежнему достаточно.
Когда всё ломается без всякой атаки
Злой умысел даже не обязателен. Два крупнейших сбоя последних лет начались с обычных технических ошибок.
В июле 2024 года неудачное обновление антивируса CrowdStrike вывело из строя около 8,5 млн компьютеров на Windows. Это меньше процента всех таких машин, но встали авиакомпании, банки, железные дороги и магазины. То есть как раз те, кто управляет своим парком централизованно через одного поставщика.
В октябре 2025 года в самом популярном регионе AWS, us-east-1, редкая ошибка в автоматике DNS оставила без адреса базу данных DynamoDB. Вслед за ней отказали запуск серверов, функции Lambda и балансировщики нагрузки. У некоторых клиентов проблемы тянулись до 15 часов.
Пострадавшие в обоих случаях ничего не нарушали. Они просто зависели от одного поставщика или одного региона и не могли быстро переключиться. Если такой ущерб наносят случайные ошибки, от намеренной атаки на ту же точку стоит ждать не меньшего.
Сбой Яндекса: 11–12 октября 2026 года
Пока мы работали над этим текстом, появился пример гораздо ближе к дому. 11–12 октября перестала работать почти вся экосистема Яндекса: Такси, Еда, Алиса, КиноПоиск, Яндекс Пэй, часть функций Яндекс 360. В компании коротко сообщили: «Инфраструктура наших дата-центров повреждена». После атаки беспилотников аварийно остановился ЦОД во Владимирской области. Незадолго до этого пострадали площадки в Калужской и Рязанской областях, а 8 октября Yandex Cloud сообщал о проблемах с электропитанием в одной из зон доступности.
Платежи, такси, доставка, почта и файлы у Яндекса живут на общей инфраструктуре, поэтому и отказали вместе. Только на Яндекс Пэй и Яндекс Go на одном сайте мониторинга за сутки пожаловались около 7500 раз. Проблемы были и у сторонних компаний, которые объяснили их аварией у инфраструктурного партнёра. Сервисы поднимали по очереди, начиная с самых массовых. К вечеру заработали Поиск, Карты, Такси и Почта, а сроков восстановления платёжного сервиса так и не назвали.
Сбой без границ
Для Центральной Азии в этой истории главное другое: авария в одной стране остановила сервисы в соседних. В Yandex Uzbekistan объяснили, что сервисы работают на распределённой инфраструктуре: когда в одной стране случается сбой, нагрузка перетекает в другие регионы, и там тоже начинаются ошибки. Пострадали Узбекистан, Казахстан и Кыргызстан. В Ташкенте пассажиры не видели ни машин, ни цен, водители не могли открыть «Яндекс Про», не работали навигация и отслеживание автобусов. Глава Yandex Uzbekistan Иззат Шукуров извинился перед пользователями и пообещал отдельно разобраться с платежами и выплатами.
Здесь хорошо видно, чем распределённая система отличается от федеративной. Серверы Яндекса стоят в разных местах, но управляются как единое целое. Поэтому проблема в одном звене докатилась до стран, где никаких атак не было.
А за несколько дней до этого, с 8 по 10 октября, больше суток не работал Uzum Market, крупнейший маркетплейс Узбекистана. Не оформлялись заказы, не открывался кабинет продавца, стояли склады и пункты выдачи. Сама компания объяснила сбой тестированием новой инфраструктуры перед высоким сезоном. Местные СМИ заметили, что по времени он совпал с аварией в Yandex Cloud, но Uzum не подтверждал, что пользуется инфраструктурой Яндекса, так что говорить о прямой связи нельзя. Цена простоя видна и без этого. Компании пришлось продлить хранение заказов, раздать промокоды покупателям, освободить продавцов от платы за логистику до конца месяца и компенсировать упущенную прибыль владельцам пунктов выдачи.
Отсюда вопрос к любой компании в Казахстане. Если завтра ляжет сервис, через который идёт ваша рабочая переписка, как вы соберёте людей?
Федерация: что выбрала Европа
Из всех слоёв инфраструктуры связь, пожалуй, самый чувствительный. Без такси можно прожить день. Без канала, по которому команда договаривается во время аварии, нельзя.
Как это устроено
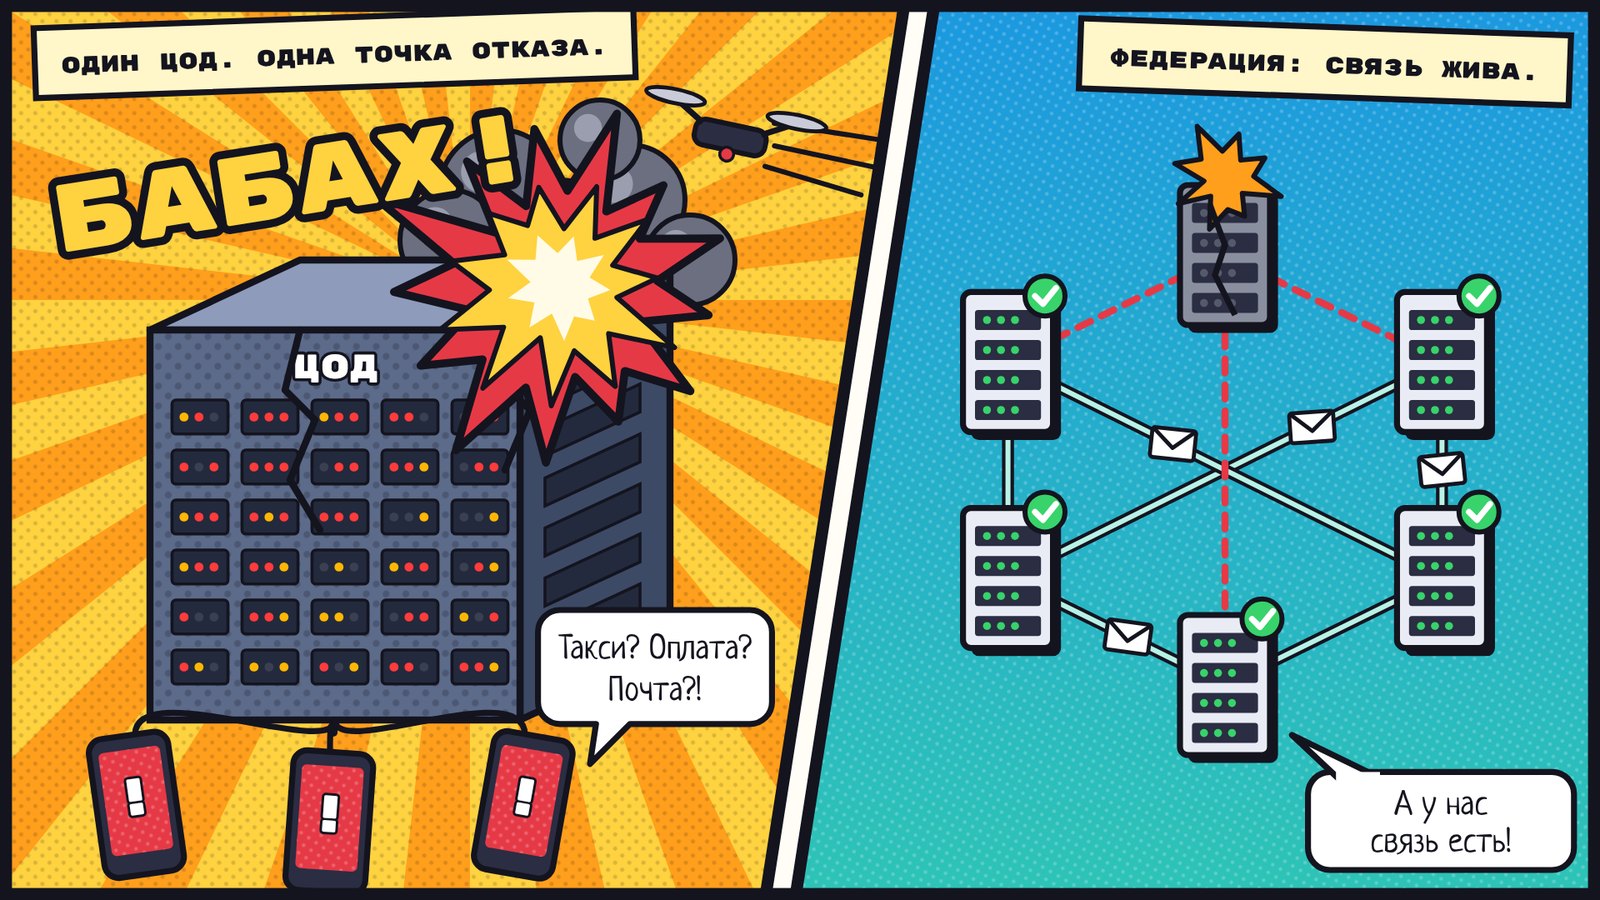
В централизованном сервисе все пользователи всех организаций живут на одной платформе одного владельца. В федеративной системе у каждой организации свой сервер, свои данные и свои правила. Серверы обмениваются сообщениями по общему протоколу, причём только с теми, кому доверяют. Так десятилетиями работает электронная почта: если у кого-то упал почтовый сервер, письма в остальном мире продолжают ходить.
| Централизованный сервис | Федеративная система | |
|---|---|---|
| Удар по ЦОД провайдера | Встают все клиенты сразу | Встаёт один узел, остальные работают |
| Взлом сервера | Открывает данные всех клиентов | Открывает данные одной организации |
| Где лежат данные | У провайдера, под его юрисдикцией | У каждой организации, в её периметре |
| Связь с партнёрами | Все должны сидеть в одном сервисе | Через доверенные соединения между серверами |
| Смена поставщика | Переезд всей организации | Узел меняют, связи остаются |
У федерации есть своя цена. Её сложнее строить, и за каждым узлом кто-то должен следить: сама организация или её интегратор. Зато одна авария или одна атака уже не может остановить всех сразу.
Что делает Европа
За последние два года федеративная связь в ЕС перестала быть экспериментом.
В феврале 2026 года Еврокомиссия подтвердила, что готовит внутреннюю систему связи на открытом протоколе Matrix в качестве резервного канала. Соединение с Европарламентом уже работает. В июне, в сообщении о технологическом суверенитете (COM(2026) 503), Комиссия уже называет эту платформу запущенной и прямо пишет, что цифровая среда Европы должна быть «совместимой, переносимой и основанной на открытых стандартах».
Отдельные страны пошли по этому пути раньше. Французский государственный мессенджер Tchap связывает министерства, в нём больше 300 тысяч пользователей. В Германии на том же протоколе работают BwMessenger Бундесвера (больше 100 тысяч активных пользователей) и TI-Messenger, через который общаются десятки тысяч независимых организаций здравоохранения. Бельгия в марте 2026 года запустила BEAM для госслужащих и военных и рассчитывает со временем подключить до 750 тысяч человек. НАТО пробует тот же подход в проекте NICE2 как замену обычным мессенджерам.
Мотивы у европейцев вполне практичные. Они не хотят зависеть от одного поставщика и одной юрисдикции, хотят хранить данные у себя и при этом свободно общаться между ведомствами и странами. Сооснователь Matrix Мэтью Ходжсон сформулировал это так: цифровой суверенитет «превратился из идеологической цели во внезапную конкретную потребность».
Что это даёт Казахстану
Федерация хорошо сочетается с казахстанскими требованиями к локализации. Данные каждой организации остаются на её серверах внутри страны, но не сводятся в один национальный ЦОД. Министерства, нацкомпании, банки и подрядчики общаются напрямую, но каждый сам управляет своим узлом. Партнёров из соседних стран можно подключить через доверенные соединения и при этом не отдавать переписку чужому облаку.
Такие решения есть и в нашем регионе. Например, aXtura, которую разрабатывает наша команда: корпоративная платформа с мессенджером, звонками, видеоконференциями и внутренними сервисами. За ней стоят финская Astrokvantit Oy и казахстанское ТОО «Астрокванта», участник Astana Hub, а версию 1.0 мы выпустили в 2026 году. Расскажем, как эта задача решена у нас.
Её можно целиком установить на серверах заказчика, в его стране и под его контролем. Для крупных компаний, где работают десятки тысяч человек, такая установка разворачивается в катастрофоустойчивом варианте: серверы стоят на нескольких площадках, и если часть из них выйдет из строя из-за пожара, отключения питания или удара дрона, связь внутри компании продолжит работать. С партнёрами, подрядчиками и госорганами aXtura связывается через федерацию. У каждой стороны своя установка, свои правила и права доступа, и сбой или взлом одного узла не задевает остальных. Можно подключиться и к совместимым системам в соседних странах.
Но дело не в нашем или чьём-то ещё продукте. Европа уже приняла сам принцип: рабочая связь организации не должна зависеть от дрона над чужим дата-центром или ошибки в чужой автоматике.
Что делать
Отказываться от облаков не нужно. Задача скромнее: устроить всё так, чтобы потеря одной площадки, одного провайдера или одной учётной записи администратора не останавливала работу.
- Нарисуйте карту зависимостей. Для каждой важной системы выясните, у какого провайдера, в каком регионе и на какой площадке она работает. Нередко оказывается, что почта, мессенджер и учётная система стоят в одном и том же ЦОД.
- Храните копии в другом месте и проверяйте, что из них можно восстановиться. Копия должна лежать на другой площадке, лучше у другого провайдера, а хотя бы одну версию стоит защитить от изменений или вообще отключить от сети. Корейские 858 ТБ не копировали как раз потому, что их было «слишком много».
- Разнесите важные системы по разным городам. Нужны хотя бы две площадки с репликацией и отработанным переключением. Если на резерв ни разу не переключались по-настоящему, в аварии он, скорее всего, не сработает.
- Для связи выбирайте федеративную архитектуру. Свой узел у каждой организации и доверенные соединения с партнёрами, как описано выше.
- Уберите единую точку управления. Разделите права администраторов, введите аппаратные ключи для входа, сегментируйте сеть. Подключите ИИ к мониторингу: атаку, которая идёт со скоростью машины, человек вручную не догонит.
- Заранее решите, как будете работать в аварийном режиме. Какие функции должны жить без основного ЦОД и по какому каналу команда свяжется, если всё упало. Этот канал не должен зависеть от той же инфраструктуры.
Что это значит для Казахстана и Центральной Азии
Казахстан уже требует хранить персональные данные внутри страны (статья 12 Закона о персональных данных № 94-V), а для государственных и критически важных систем действуют отдельные нормы Закона об информатизации. В 2025–2026 годах приняты Цифровой кодекс и Закон об искусственном интеллекте. Сейчас обсуждается проект, который разрешит госорганам переходить в облако по принципу Cloud First, если ключи шифрования останутся в Казахстане.
Локализация отвечает на вопрос, чьи законы действуют на данные. Переживут ли они аварию, она не решает. Если данные всей страны физически лежат в нескольких больших ЦОД, риск только сгущается. Корейская история именно такая: всё хранилось у себя, но в одном здании. А сбой Яндекса показал другую сторону: данные казахстанских пользователей лежали в Казахстане, но сам сервис зависел от дата-центров в другой стране.
Из этого следует несколько практических вещей. Хранить данные в стране не значит хранить их в одном месте: резервная площадка в Алматы для системы в Астане и наоборот должна стать нормой. Не стоит забывать про транзит: заметная часть трафика региона идёт по небольшому числу магистралей, и повреждение одного кабеля может отрезать зарубежные сервисы, даже если сами дата-центры целы. Сбой Яндекса добавил ещё один сценарий: сервис, которым пользуются здесь, может отказать из-за аварии в другой стране. Наконец, устойчивость можно закладывать в закупки. Государственные и квазигосударственные заказчики вправе требовать в техническом задании проверенный план восстановления, раздельное хранение копий и возможность установки на собственных серверах.
Центральная Азия строит цифровую инфраструктуру позже многих, и в этом есть плюс. Её можно сразу проектировать распределённой, а не переделывать после большой аварии, как пришлось Корее.
Источники
- Drone Strikes Damage Amazon Data Centers in the UAE and Bahrain, Bloomberg Tax, март 2026
- Amazon says unable to reactivate UAE, Bahrain data centers, сентябрь 2026
- South Korea data centre fire halts 647 government services, BEST Magazine, октябрь 2025
- Microsoft Azure services see major disruption after Red Sea cables cut, TechRadar, сентябрь 2025
- Data center fire disrupts services at South Korean tech giants Kakao, Naver, Data Center Knowledge, октябрь 2022
- Disrupting the first reported AI-orchestrated cyber espionage campaign, Anthropic, ноябрь 2025
- Microsoft says 8.5M Windows devices were affected by CrowdStrike outage, TechCrunch, июль 2024
- AWS DynamoDB outage postmortem, InfoQ, ноябрь 2025
- Data Localization in Kazakhstan: Issue Brief, AmCham Kazakhstan, май 2026
- Масштабный сбой в работе «Яндекса», НГС, 12 октября 2026
- EU Backs Open Source Matrix For Secure Internal Communications, Open Source For You, февраль 2026
- Communication on European Tech Sovereignty, COM(2026) 503, Европейская комиссия, 3 июня 2026
- European governments opt for open source alternatives to Big Tech encrypted communications, Computer Weekly
- Belgium rolls out Matrix-based messaging app for government, Resilience Media, март 2026
- «Мы столкнулись с серьезным сбоем»: глава Yandex Uzbekistan о перебоях в работе сервисов, Spot, 12 октября 2026
- Сбой Uzum Market совпал с крупной аварией в Yandex Cloud, Podrobno.uz, 8 октября 2026
- Uzum Market сообщил о восстановлении работы, Gazeta.uz, 10 октября 2026
- В Казахстане перестали работать сервисы Яндекса для такси и курьеров, Tengrinews, 11 октября 2026
Впервые опубликовано в блоге Astana Hub, 12 октября 2026 года.